Enrollment awal
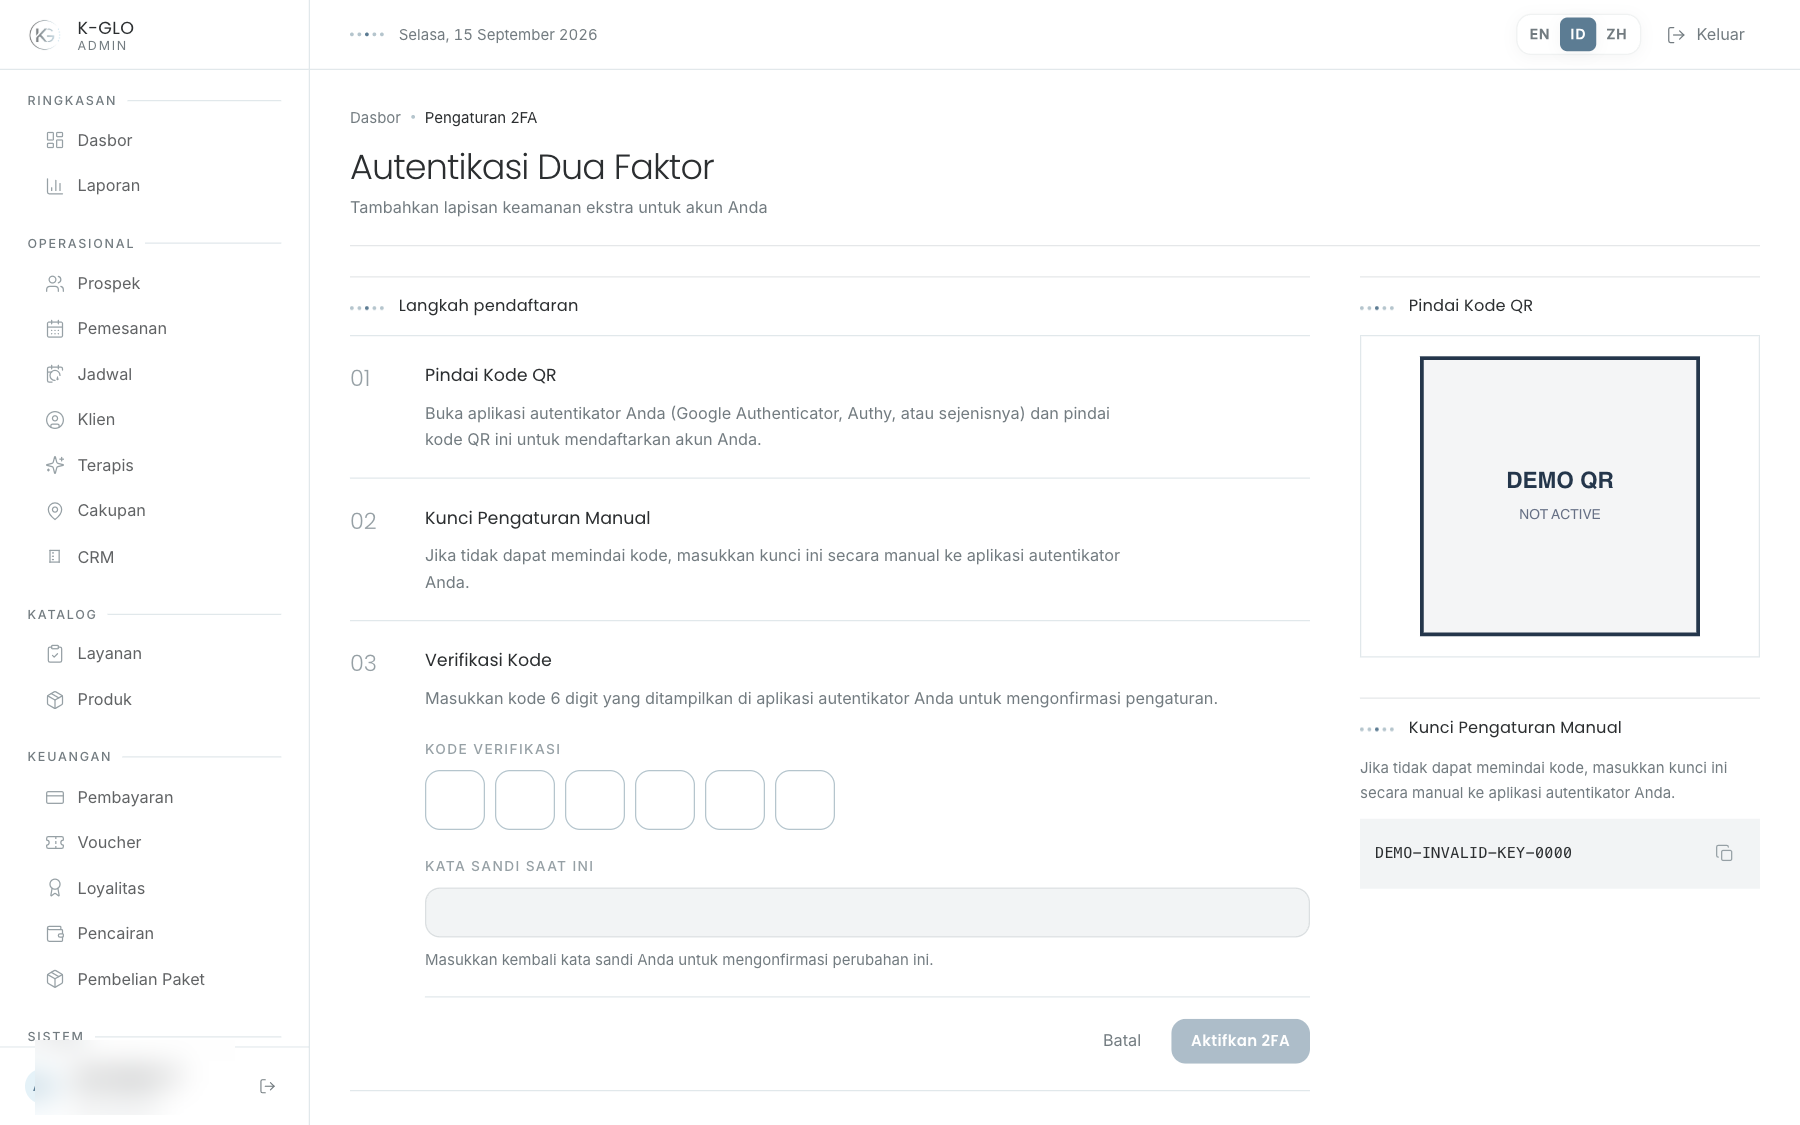
- Buka 2FA Setup. Scan QR code dengan aplikasi authenticator, atau salin manual key dan masukkan ke aplikasi tersebut.
- Masukkan kode TOTP terkini dan konfirmasi password, lalu pilih Enable 2FA.
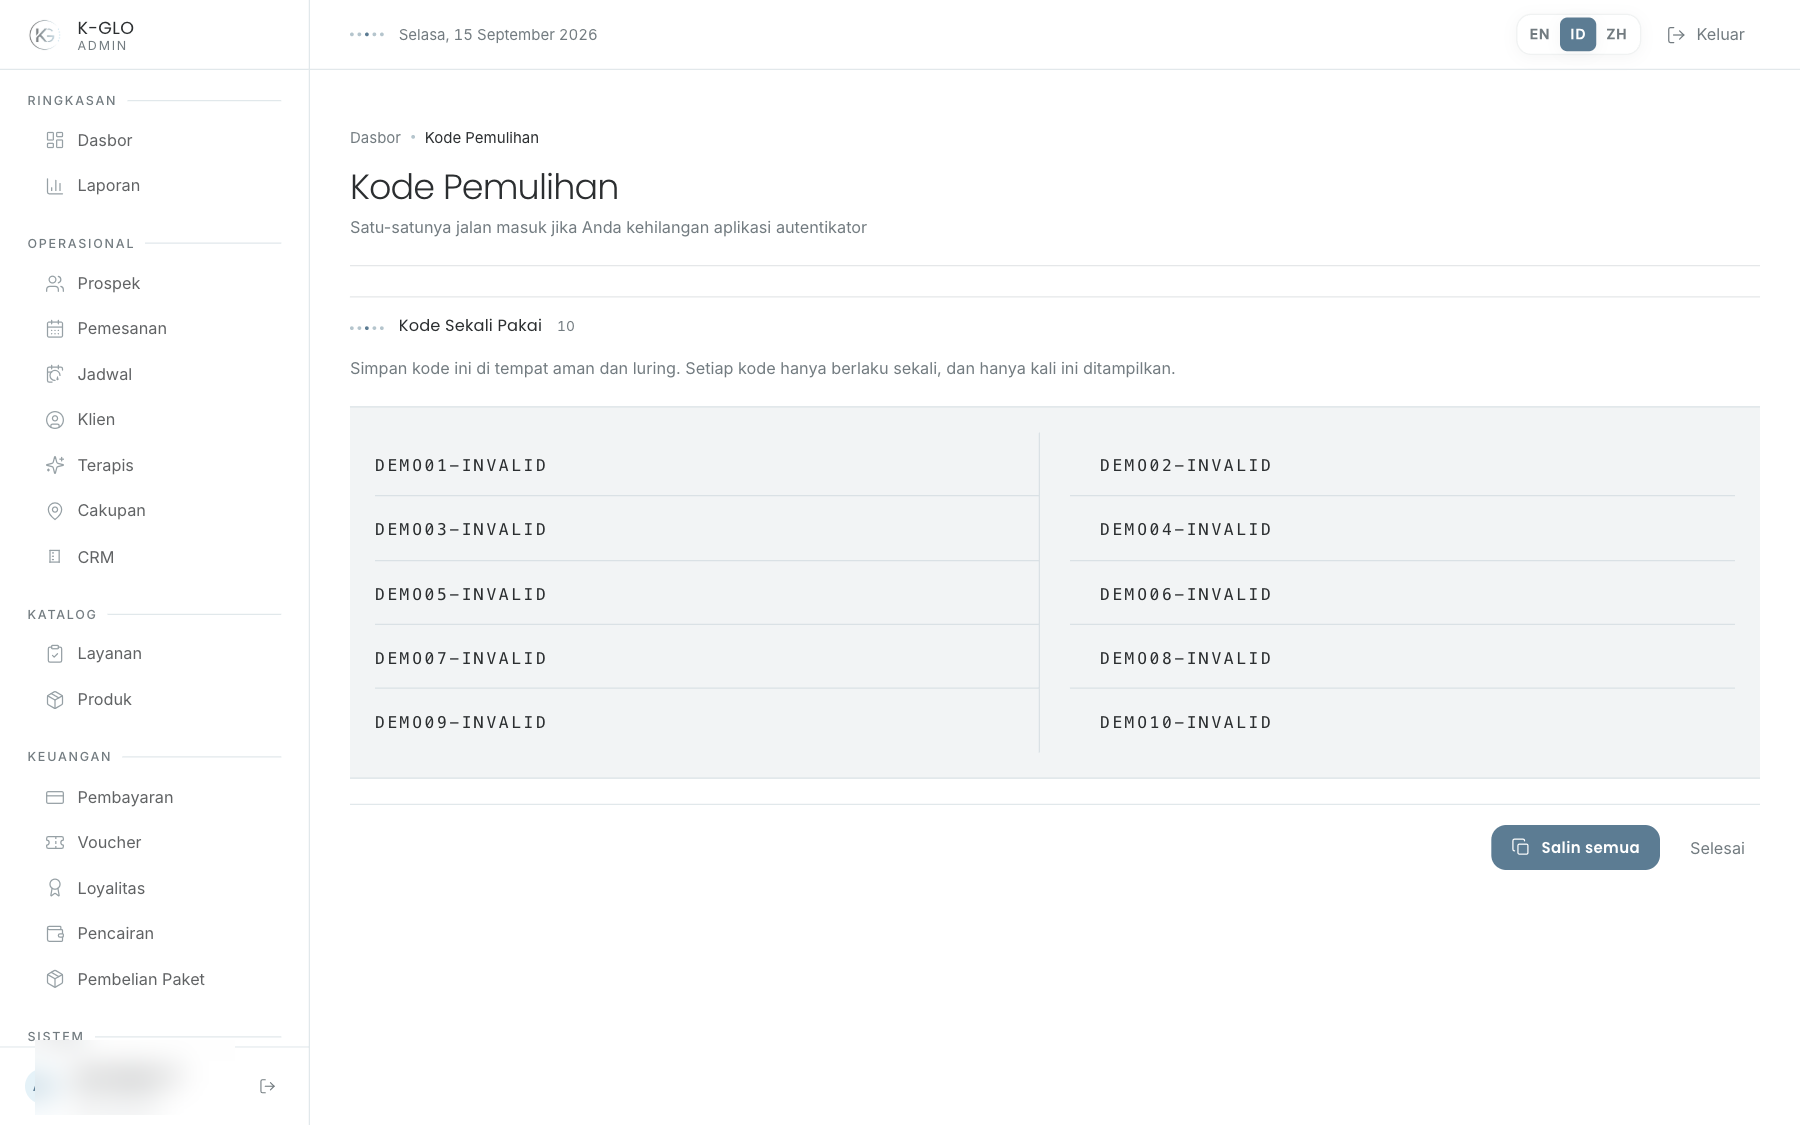
- Simpan sepuluh recovery code yang ditampilkan setelah enrollment. Copy all menyalinnya ke clipboard; kode tidak lagi ditampilkan setelah meninggalkan halaman.
Recovery codes
Recovery codes ditampilkan satu kali setelah dibuat atau diperbarui. Setiap kode hanya dapat digunakan satu kali. Simpan sebelum meninggalkan halaman dan jangan kirim melalui chat, email terbuka, atau tiket support.
Saat 2FA aktif
Di 2FA Setup, masukkan password untuk membuat ulang recovery code. Kumpulan baru menggantikan kode lama. Untuk menonaktifkan 2FA, masukkan password lalu pilih Disable 2FA.
Verifikasi login
Gunakan TOTP untuk login normal. Gunakan recovery code hanya ketika authenticator tidak tersedia. Setelah memakai recovery code, tinjau kembali metode 2FA dan buat ulang codes bila diperlukan.
Kehilangan akses
Jangan membuat akun bersama atau meminjam sesi pengguna lain. Ikuti prosedur pemulihan identitas dan eskalasi internal kepada administrator berwenang.
QR, manual key, dan recovery code adalah secret. Gunakan nilai dummy pada screenshot knowledgebase.
Video panduan
Rekaman Admin Web berbahasa Inggris dari data demo terisolasi, diperlambat agar langkah mudah diikuti. Nilai rahasia disamarkan. Tidak ada pembayaran atau pengiriman penyedia eksternal yang dilakukan.
Direkam:
temporary admin enrolls, regenerates recovery codes, verifies TOTP, and disables 2FA 0:13
Langkah yang dicakup (Inggris)
- Copy the manual setup key, complete enrollment using a generated TOTP and password, and verify ten unique recovery codes are displayed.
- Copy all recovery codes, regenerate them, verify the old set is invalidated, sign out and verify login by TOTP, then disable 2FA.
temporary admin recovery code is single-use and authenticator fallback completes 2FA 0:12
Langkah yang dicakup (Inggris)
- Enroll a temporary admin, log in once with a recovery code, and verify reuse is rejected.
- Switch to authenticator verification, complete login with TOTP, and disable 2FA.
Batas pengujian (Inggris)
- Tests never publish the generated QR, manual key, OTP, or recovery-code text; the recording privacy mask obscures them while assertions read the underlying values.
- The lost-account identity recovery and internal escalation procedure is outside the admin UI.